
A empresa de segurança ZenoX revelou que o grupo cibercriminoso Scarlet Loop manteve, entre fevereiro e setembro de 2026, uma infraestrutura direcionada a invadir empresas no Brasil. A operação foca na invasão de sistemas corporativos para o roubo de valores, saldos de cartões de presente e créditos digitais.
O diferencial do grupo é a integração de inteligência artificial em duas fases estratégicas do ataque: a seleção de alvos com maior potencial de ganho e a navegação automática por páginas de login desconhecidas. O sistema utiliza a técnica de credential stuffing, que testa combinações de usuários e senhas vazadas anteriormente na internet.
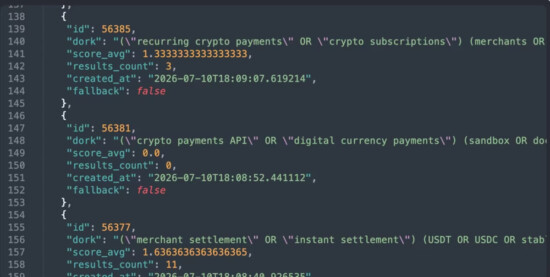
A investigação aponta que mais de 84 mil endereços de sites foram avaliados, resultando na classificação de 6.171 empresas em 107 países como alvos válidos. Os setores mais visados incluem comércio de gift cards (12,3%), cassinos online (11,1%), gateways de pagamento (10,6%) e carteiras digitais (10,5%). A análise de dados confirma um projeto com foco específico no mercado brasileiro.
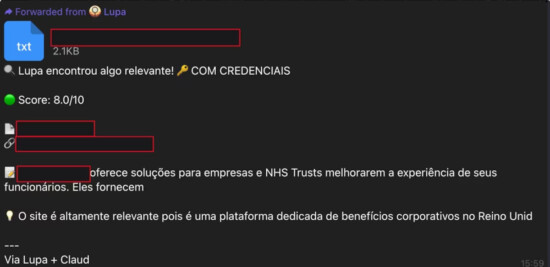
Além dos serviços financeiros, a ferramenta monitorava plataformas de controle parental, buscando acesso a dados de localização e mensagens privadas. Toda a operação era gerenciada por um painel em servidor Linux e integrada a grupos no Telegram, que enviavam alertas em tempo real sobre credenciais validadas e atualizações de alvos.